Лента новостей IT и ИБ сообщества


Фото из поста Александр Леонов
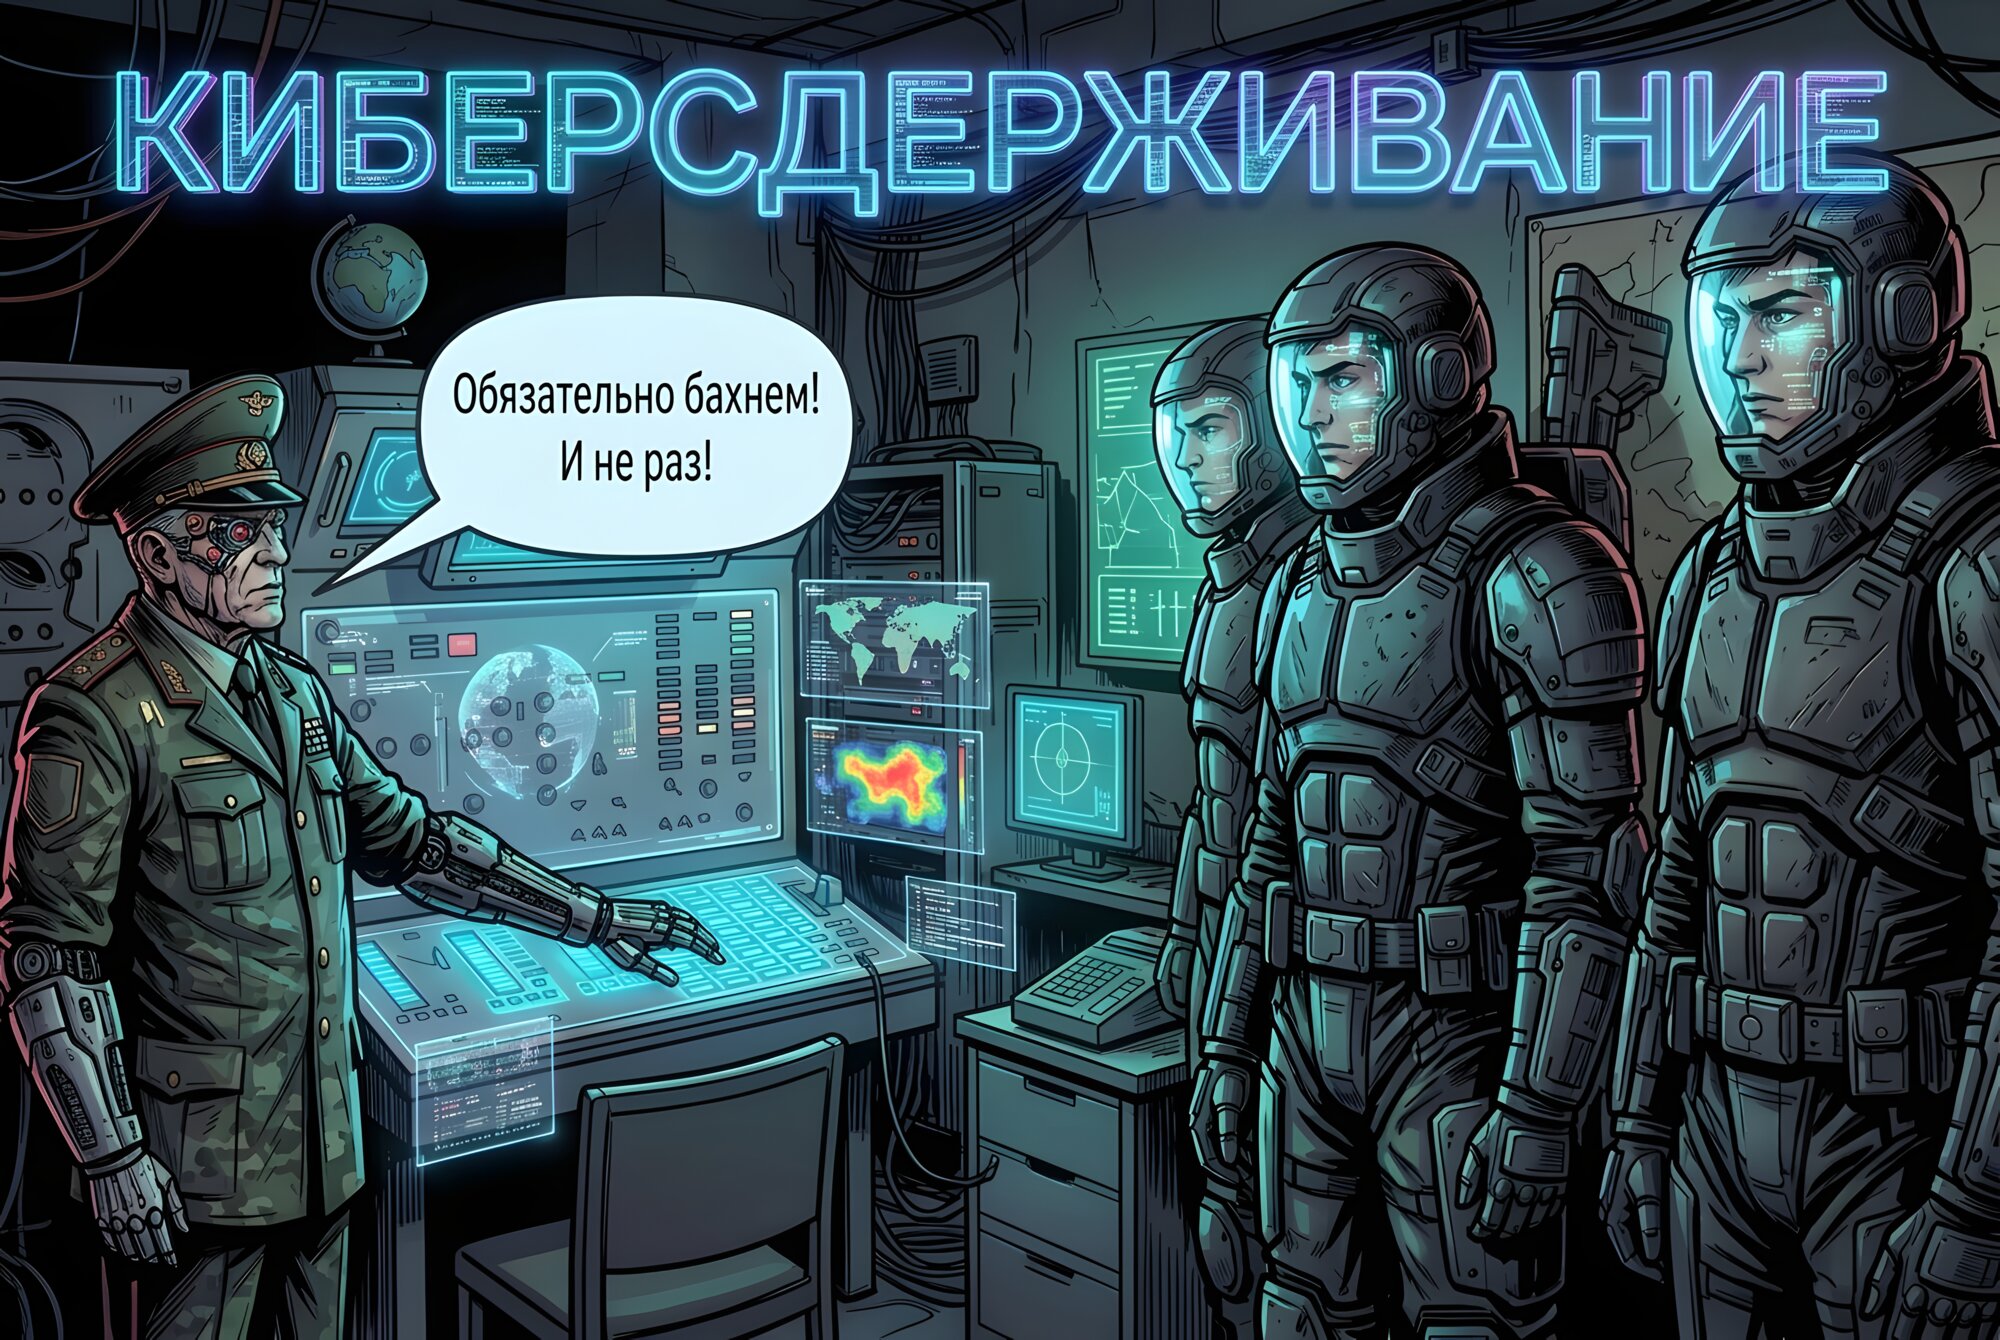
С подачи Сергея Гордейчика и Александра Гостева сегодня многие говорят о киберсдерживании (аналоге ядерного сдерживания в сфере кибербезопасности). Прежде всего хотел бы отметить, что и само ядерное сдерживание работает уже не так эффективно, как хотелось бы. На эту тему недавно было интервью Караганова. К самому Сергею Александровичу я отношусь неоднозначно. Когда западник-либерал, который в интервью рассказывает о своей продолжительной жизни в Европе и недвижимости в Венеции, ранее активно топивший за "десталинизацию общества", вдруг становится радикальным анти-западником и сторонником последовательной ядерной эскалации, это вызывает некоторые вопросы. Тем не менее с его текущими тезисами можно согласиться.

Действительно, когда по нашей стране, обладающей крупнейшим ядерным арсеналом в мире, регулярно наносятся удары западными беспилотниками и ракетами, это ставит под вопрос эффективность концепции ядерного сдерживания как таковой. Если государство обладает ядерным оружием, то оно должно не только хранить его в своем арсенале, но и активно демонстрировать готовность его применять. В этом смысле вполне логичным выглядит проведение учений, натурных испытаний на удалённых территориях и даже ограниченное боевое применение. Причём не против непосредственно воюющего государства-прокси, а в первую очередь против тех, кто его вооружает и использует в качестве тарана. Звучит это, безусловно, чудовищно, но, кажется, только вернув ядерное оружие в повестку, можно привести оппонентов в чувства и избежать сползания в полномасштабный ядерный апокалипсис. Но тут военным специалистам и политическому руководству, конечно, виднее.

Несмотря на все вопросы к эффективности ядерного сдерживания, пока мало кто сомневается в том, что оно продолжает работать хотя бы в определённой степени. Ядерное оружие остаётся инструментом устрашения потенциального противника, последним ультимативным аргументом. И поэтому государства стремятся поддерживать и развивать свои ядерные потенциалы. Тут можно провести аналогию со стратегическим потенциалом кибероружия. Да, это не серебряная пуля. Само его наличие не остановит кибератаки противников, оформленные как действия неких формально независимых криминальных группировок, но позволит хотя бы ограниченно сдерживать их вредоносную активность. "Будете заигрываться - мы вам всё выключим, офигеете потом разгребать". Ну и чтобы это не были пустые угрозы, нужно иметь средства "выключения". И время от времени наглядно демонстрировать их эффективность. На ком и как именно демонстрировать - соответствующим специалистам виднее.

Хотелось бы провести ещё одну аналогию с ядерным оружием. Для производства ядерного оружия нужны материалы, которые долго, сложно и дорого нарабатывать. Они представляют стратегическую ценность. И когда их уничтожают в рамках ВОУ-НОУ или СОУП, к этому появляются вопросы. Аналогично, когда отресёрченные уязвимости утекают из страны за рубеж, потому что это никак не ограничивается, это также вызывает вопросы. Хотелось бы, чтобы такая практика со временем прекратилась. Уязвимости - это не абстрактная техническая тема и не предмет прямого торга между исследователем и коммерческим вендором, это ценное сырьё для кибероружия. Поэтому необходимо спокойно и открыто обсуждать подходы и формировать понятную государственную политику в этой области. Также необходимо выделять больше ресурсов на разработку эффективных инструментов по ресёрчу и вепонизации уязвимостей. Сами собой они не появятся.

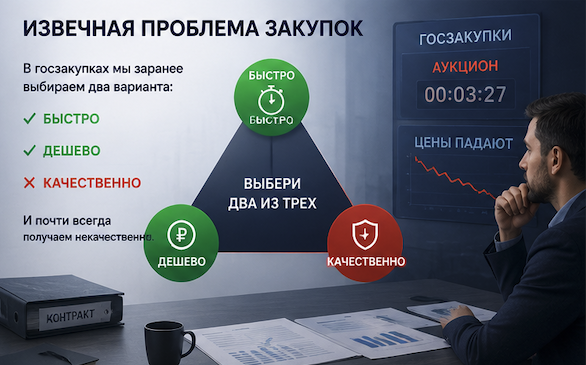
Фото из поста Александр Пивнев

Статья

Рынок ИБ: хотели бы как лучше... Но можно только дешево и быстро!

Недавно изучал статистику по рынку информационной безопасности в России.
Читать далее

Логотип компании АйТиПростор
АйТиПростор
14.06.2026 23:31
Теперь в сообществах есть полноценная интеграция с телеграмм-каналами. 
Связываете свое сообщество и все посты автоматом идут в оба направления - как из АйТиПростора в Telegram, так и из Telegram в АйТиПростор.
🔥🔥🔥

Статья

Что такое АйТиПростор?

АйТиПростор — это профессиональная площадка для специалистов, компаний и продуктов в сфере IT и информационной безопасности.<
Читать далее

Фото из поста Александр Пивнев
В последнем обновлении реестра ФСТЭК России появился Kaspersky Scan Engine. Сертификат № 5110 внесён в реестр 16 сентября 2026 года и действует до 16 сентября 2031 года. Scan Engine предназначен для встраивания антивирусной проверки в другие системы. Приложение передаёт ему файл по HTTP и получает результат проверки. В режиме ICAP движок можно подключить к прокси-серверу, файловому хранилищу, почтовому шлюзу или другому совместимому сервису. Сертификат подтверждает соответствие требованиям доверия по 4 уровню, требованиям к средствам антивирусной защиты и профилю ИТ.САВЗ.Б4.ПЗ. Для регулируемых систем это даёт ещё один вариант проверки файлов на входе. Например, в портале, системе обмена документами или внутреннем хранилище, куда данные поступают от пользователей и подрядчиков. Проверку можно поставить до загрузки файла в основной контур обработки. Scan Engine возвращает вердикт, а принимающая система уже решает, пропустить объект или отправить его в карантин. Сертификат выдан на серийный выпуск Kaspersky Scan Engine. Перед включением продукта в проект нужно сверить формуляр, версию и состав сертифицированной поставки. Область действия сертификата определяется конкретной конфигурацией продукта. Источник: Государственный реестр сертифицированных средств защиты информации ФСТЭК России; документация Kaspersky Scan Engine.

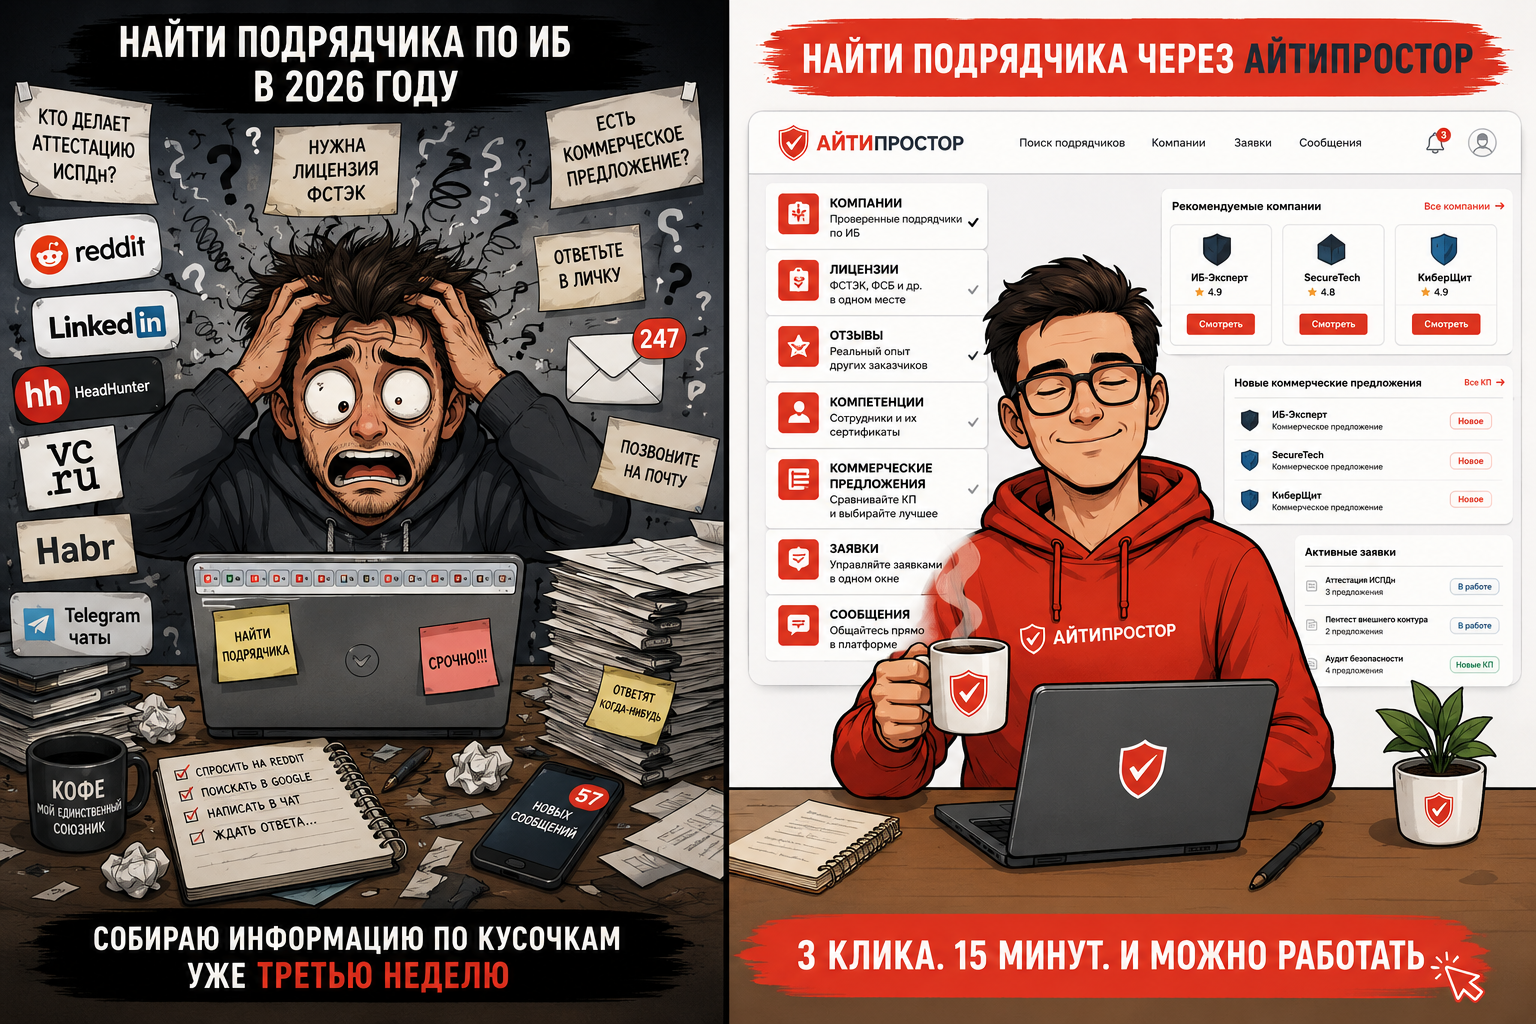
Сильно обновили заявки.
Теперь есть 3 типа заявок:
- быстрые
- сбор ценовых предложений (КП)
- сбор КП под ФЗ-44 и расчет НМЦК.

Фото из поста Александр Пивнев
В отчёте Kaspersky ICS CERT за второй квартал 2026 года почта оказалась единственным из основных источников угроз для компьютеров АСУ, по которому показатель вырос. В мировой выборке доля машин, где блокировались угрозы из почтовых клиентов, поднялась с 2,59 до 2,84%. Интернет и съёмные носители за тот же период показали снижение. В почте блокировали вредоносные документы, скрипты и шпионское ПО. Большинство обнаруженных в фишинговых письмах шпионских программ доставляли в архивах с паролем или через многослойные скрипты в офисных файлах. Эти проценты относятся к компьютерам с продуктами «Лаборатории Касперского», на которых защита заблокировала хотя бы одну угрозу. Сколько предприятий было взломано, отчёт не показывает. Возьмите недавний архив от подрядчика и посмотрите, как он дошёл до инженерной станции: на какой компьютер пришло письмо, где распаковали архив и чем проверили его содержимое до переноса в АСУ. Особенно если почта доступна прямо на машине в технологическом сегменте. Источник: Kaspersky ICS CERT, «Ландшафт угроз для систем промышленной автоматизации. Второй квартал 2026 года».

Фото из поста Александр Пивнев

26 августа «Открытая мобильная платформа» сообщила, что ОС «Аврора» версии 5.2.1 получила сертификат безопасности ФСТЭК России.

ОС «Аврора» — российская мобильная операционная система для смартфонов и планшетов. Разработчик — ООО «Открытая мобильная платформа».

В новости указано, что ФСТЭК подтвердил соответствие релиза 5.2.1 двум наборам требований: профилю защиты операционных систем типа «А» четвертого класса защиты и требованиям по безопасности информации, устанавливающим уровни доверия к СЗИ и средствам обеспечения безопасности ИТ. Уровень доверия — 4.

По сообщению компании, наличие сертификата позволяет использовать ОС «Аврора» в ГИС, ИСПДн, АСУ ТП и на объектах ЗОКИИ до 1 класса или уровня включительно.

Отдельно сказано про связку ОС «Аврора» с платформой управления «Аврора Центр»: она применяется для выполнения требований по использованию мобильных устройств в государственных информационных системах в соответствии с приказом ФСТЭК России №117 и методическим документом о составе и содержании мер защиты информации.

Релиз ОС «Аврора» 5.2.1.200 был опубликован для разработчиков 24 июня 2026 года. В сообщении о сертификации также указано, что в версии 5.2 было внесено более 3000 изменений.

Факт сам по себе простой: сертифицирована не абстрактная «мобильная платформа», а конкретный релиз — 5.2.1. Для проектов с регулируемыми системами это важная деталь: в документах, закупке, внедрении и эксплуатации должна сходиться именно версия продукта, условия сертификата и фактическая конфигурация устройств.

Источники: ОС «Аврора», 26 августа 2026; портал разработчика ОС «Аврора», релиз 5.2.1.200; CNews, 26 августа 2026


18 сентября 2026 в Краснодаре пройдет третья конференция по кибербезопасности на Юге России - ATN CSF2026

Организатор - компания "АйТи Новация"

Среди партнеров крупнейшие игроки рынка - Positive Technologies, Infotecs, Код безопасности, UserGate и многие другие.

Фото из поста Александр Пивнев

ServiceNow — это не «просто сервис для заявок». В крупных компаниях через такие платформы проходят инциденты, согласования, CMDB, доступы, интеграции с почтой, каталогами и внутренними системами.

Поэтому история с CVE-2026-6875 неприятна не только из-за оценки 9.5. NVD описывает её как удалённое выполнение кода в ServiceNow AI Platform: при определённых условиях неаутентифицированный пользователь может выполнить код внутри платформы. ServiceNow пишет, что обновления для hosted-инстансов уже развернуты, а self-hosted-клиентам и партнёрам выданы патчи. При этом исследователи Defused сообщили о попытках эксплуатации; ServiceNow отдельно уточняет, что пока не видит подтверждения эксплуатации hosted-инстансов.

Практический вывод простой: SaaS, ITSM и low-code-платформы нельзя относить к категории «это где-то у вендора, нас не касается». Если через систему идут права, процессы и интеграции, она становится частью контура безопасности.

Что я бы проверил в такой ситуации:

• кто реально владеет платформой со стороны ИБ, а не только со стороны эксплуатации;
• какие инстансы hosted, self-hosted или партнёрские;
• применены ли нужные патчи и на какой версии сейчас система;
• какие интеграции имеют доступ к AD, почте, SIEM, Jira, Git и внутренним API;
• есть ли логи подозрительных запросов и изменений после даты раскрытия уязвимости.

Самая опасная привычка — считать бизнес-платформу «не инфраструктурой». Для атакующего это может быть очень удобный вход: много связей, много доверия и часто не самый жёсткий контроль.

Источники: NVD, CVE-2026-6875; BleepingComputer, 20 июля 2026


Фото из поста Александр Пивнев

Технические каналы утечки — это не музейная тема из старых методичек. Свежий пример: исследователи разобрали TEMPEST-сценарий для интерфейса бразильской системы электронного голосования.

Интересно там не само голосование, а подход. Они взяли публично доступные сведения: разрешение экрана, правила работы интерфейса, внешний вид формы, логику отображения. На основе этого собрали эмуляцию интерфейса на VGA-мониторе и посмотрели, даёт ли картинка характерную электромагнитную сигнатуру.

Дала.

Высокий контраст, минимум элементов на экране и предсказуемая структура интерфейса сформировали простой и хорошо различимый спектральный след. В эксперименте он наблюдался даже через стену.

Источник: arXiv, 31 мая 2026


Фото из поста Александр Пивнев

Пятничный срез по ИБ: неделя снова напомнила про промышленность

На этой неделе зацепила одна цифра: по данным «Лаборатории Касперского», в первом полугодии 2026 года число обнаруженных и предотвращённых ИБ-инцидентов в российской промышленности выросло на 31%.

А в транспортно-логистическом секторе рост ещё заметнее — 75%.

Почему это важно?

Промышленность — это не только станки, цеха и производственные линии. Это ещё и бухгалтерия, логистика, подрядчики, удалённый доступ, проектная документация, склады, IoT-устройства, корпоративная почта и обычные рабочие компьютеры.

И атакующие это прекрасно понимают.

Им не всегда нужно «ломать завод» напрямую. Иногда достаточно зайти через письмо, украсть доступ у подрядчика, найти слабое место в логистической цепочке или закрепиться в офисной сети, которая связана с производственным контуром.

Отдельно показательно, что среди угроз растут шифровальщики, шпионское ПО, бэкдоры, кейлоггеры и вредоносное ПО для AutoCAD. То есть интерес не только в том, чтобы остановить работу. Интерес ещё и в документации, процессах, схемах, маршрутах, доступах и коммерческой информации.

Вывод простой: промышленная безопасность давно перестала быть темой только для инженеров АСУ ТП.

Это уже вопрос всей компании:
• кто имеет доступ к критичным системам;
• как подключаются подрядчики;
• что видно из интернета;
• где хранятся резервные копии;
• кто следит за подозрительными входами и изменениями;
• что сотрудники делают с письмами, архивами и вложениями.

Иногда самый удобный вход для атаки находится не в цехе, а в обычной почте или на компьютере сотрудника, который просто «открыл файл по работе».

Именно поэтому защита промышленности начинается не с одного дорогого решения, а с нормальной дисциплины: доступы, сегментация, мониторинг, резервные копии, обучение и понятный план действий при инциденте.

Пятничный вывод такой: если бизнес зависит от производства или логистики, кибербезопасность уже нельзя воспринимать как отдельную ИТ-задачу. Это часть устойчивости бизнеса.

Источник: «Лаборатория Касперского», 7 июля 2026


Фото из поста АйТиПростор (Support)


Фото из поста Александр Пивнев

Статья

Карьерные цели в АйТиПросторе

Теперь профиль показывает не просто навыки, а соответствие реальным должностям.
Сегодня в АйТиПросторе появился новый функционал, который я д
Читать далее

В профилях пользователей появился раздел - Карьерная цель.
Каждый пользователь может посмотреть на сколько прокаченные навыки соответствуют той или иной должности.

Ждем первых CISO! Это будет 🔥🔥🔥

Фото из поста АйТиПростор (Support)

Статья

Как работают навыки, личные качества и баллы

Зачем нужны навыки и баллы
Читать далее

Теперь в сообществах есть полноценная интеграция с телеграмм-каналами. 
Связываете свое сообщество и все посты автоматом идут в оба направления - как из АйТиПростора в Telegram, так и из Telegram в АйТиПростор.
🔥🔥🔥

Фото из поста АйТиПростор (Support)
Читать далее

⚠️ Главная угроза ИБ в 2026 году — уже не хакеры

Большинство специалистов по информационной безопасности привыкли искать угрозу снаружи: APT-группы, ransomware, DDoS, фишинг.

Но свежие исследования показывают интересную тенденцию.

Сегодня в число главных киберрисков для бизнеса входят ошибки собственных сотрудников, внутренние утечки данных и неконтролируемое использование ИИ-сервисов. Источник.

Параллельно растет количество киберинцидентов в российских компаниях. По данным отраслевых исследований, в начале 2026 года число обнаруженных и предотвращенных ИБ-инцидентов выросло на 68%. Источник.

Что это означает на практике?

🔹 Можно купить дорогой NGFW, SIEM и DLP.

🔹 Можно внедрить самые современные средства защиты.

🔹 Но один сотрудник, загрузивший служебный документ в публичный ИИ-сервис, способен создать проблему, которую не увидит ни один межсетевой экран.

Поэтому сегодня вопрос уже не только в технологиях.

Вопрос в людях, компетенциях и культуре безопасности.

Сортировка